


Qubit Conference Slovakia 2026 v Jasnej otvorila otázky autonómie umelej inteligencie, obrany pred útokmi a odolnosti organizácií

Umelá inteligencia zmenila spôsob, akým organizácie pracujú, rozhodujú sa aj chránia svoje systémy.
 Pridajte si TOUCHIT.sk ako preferovaný zdroj informácií
Kým útočníkom umožnila automatizovať postupy a zrýchliť útoky, bezpečnostné tímy prinútila hľadať nové spôsoby obrany. Rovnako dôležitou témou bola schopnosť firiem a inštitúcií pokračovať v poskytovaní kľúčových služieb aj pri vážnom narušení. Práve týmto výzvam sa venoval šiesty ročník Qubit Conference® Slovakia 2026, ktorý sa uskutočnil 11. a 12. novembra v Jasnej.
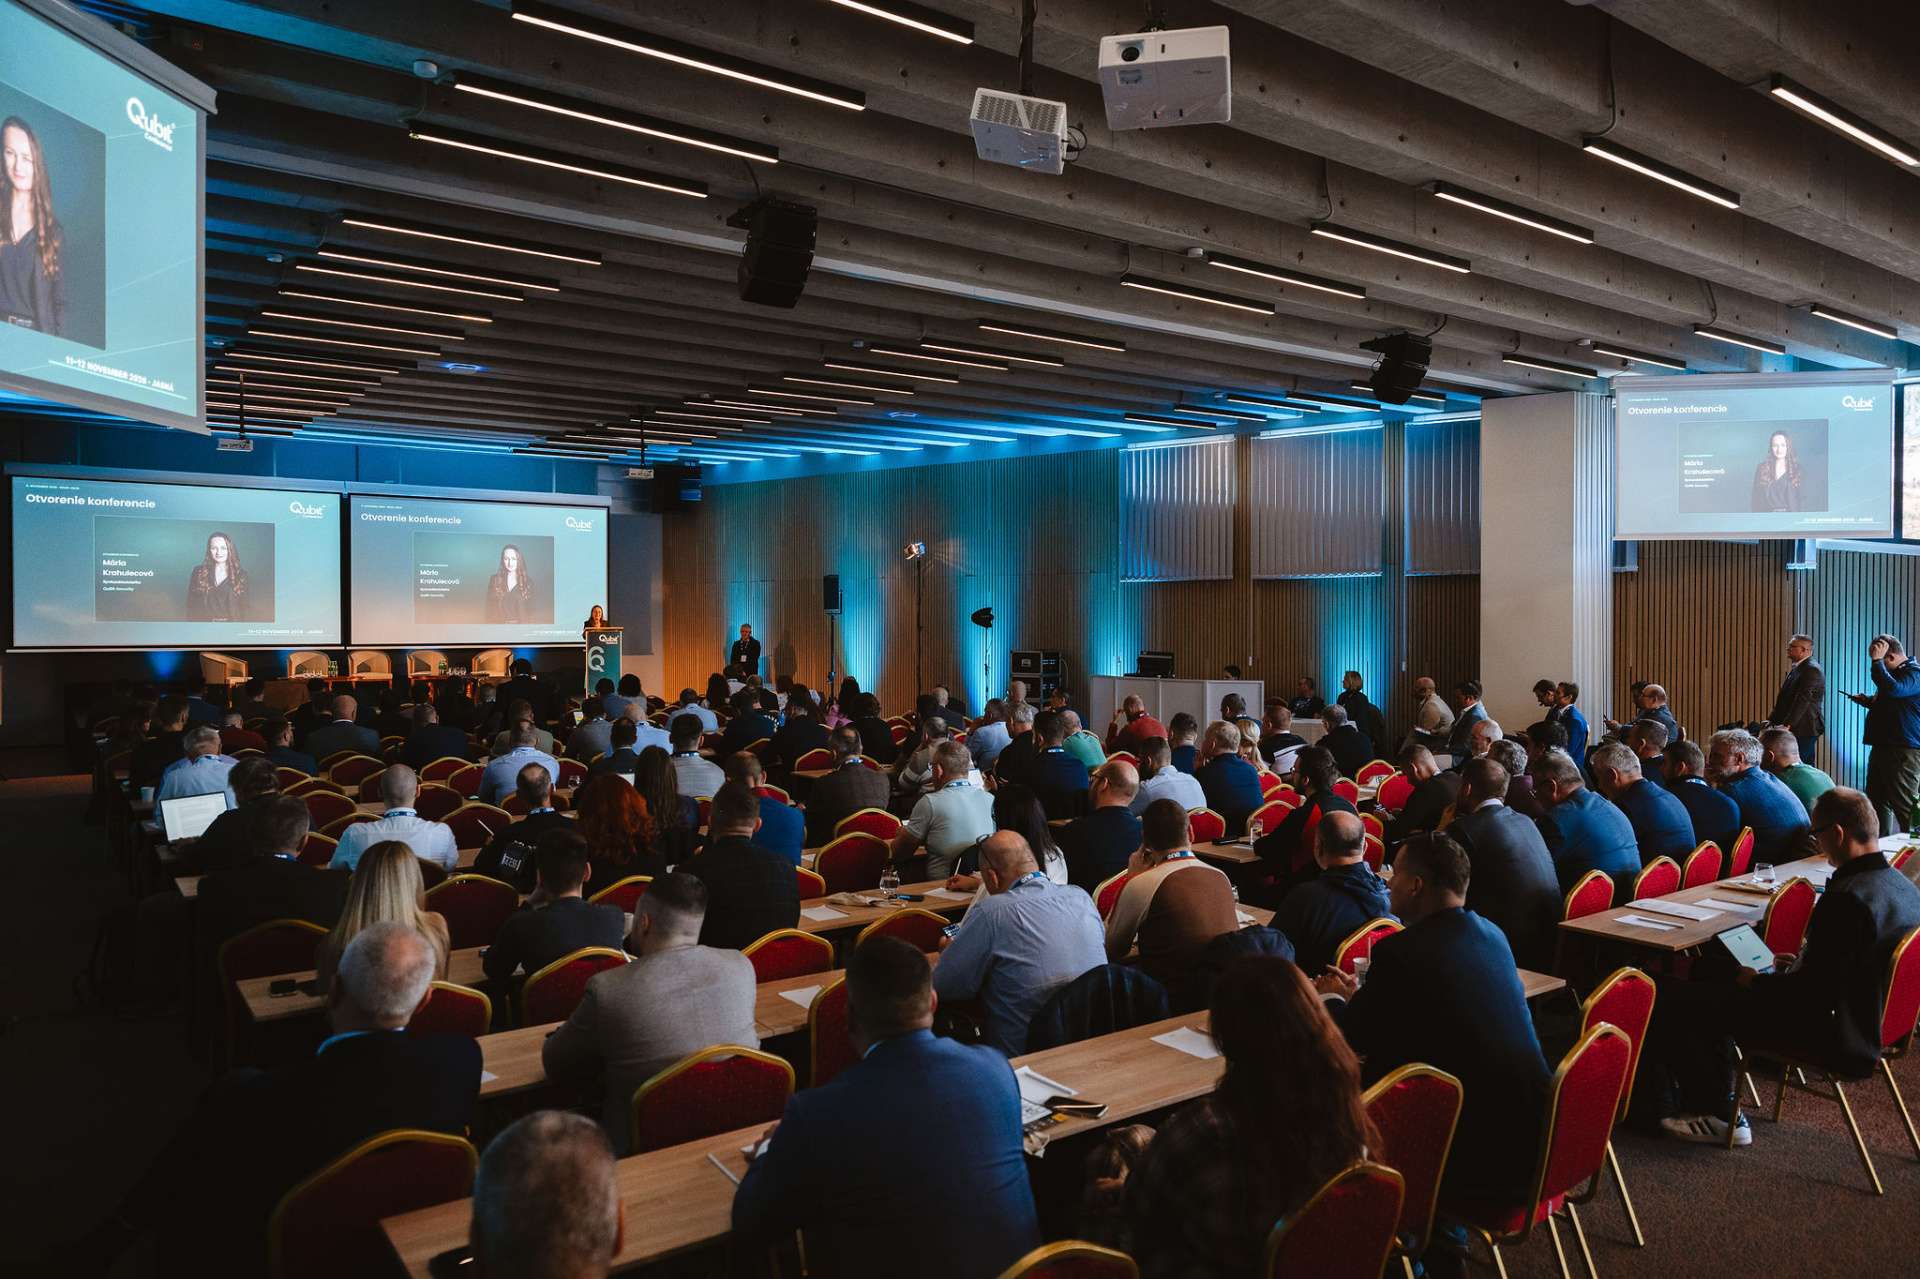
Konferencia spojila odborníkov na kybernetickú a informačnú bezpečnosť, technologických lídrov a predstaviteľov verejného i súkromného sektora. Program zahŕňal diskusie o obrane pred útokmi využívajúcimi umelú inteligenciu, jej nasadzovaní do praxe, sieťovej bezpečnosti, vnútorných hrozbách aj hraniciach autonómneho rozhodovania.
Panel AI obrana: Keď útoky predbiehajú ľudí, ktorý moderoval Ján Adamovský zo Slovenskej sporiteľne, sa zameral na to, ako automatizované útoky skracujú čas na reakciu a prečo organizácie potrebujú popri automatizácii a otázkach miery autonómnosti dodržiavať aj základné pravidlá kybernetickej hygieny. Ďalší blok AI v praxi: Od vízie k škálovateľnému nasadeniu sa venoval bezpečnému zavádzaniu umelej inteligencie do existujúcich procesov vrátane regulačných požiadaviek a prevádzkovej reality. Diskusia Ako ďaleko sme od Skynetu? otvorila otázky, ako umelú inteligenciu nasadzujeme, ktoré činnosti postupne preberá od človeka, kam môže smerovať jej ďalší vývoj, kto nesie zodpovednosť za rozhodnutia a aké kognitívne dôsledky môže mať jej využívanie na ľudstvo. V paneli o sieťovej bezpečnosti sa odborníci venovali výzvam hybridnej infraštruktúry a hľadaniu rovnováhy medzi technológiami, procesmi a schopnosťami ľudí. Samostatný panel o vnútorných hrozbách skúmal riziká spojené so zamestnancami, partnermi a dodávateľmi, ako aj možnosti ich znižovania pri súčasnom zachovaní dôvery a súkromia ľudí.
Keď prevencia nestačí, rozhoduje odolnosť
Jednou z nosných tém bol aj panel Za hranicou kyberbezpečnosti: Odolnosť ako konkurenčná výhoda, ktorý moderoval Jozef Úroda, Head of ICT Risk and Resilience z Tatra banky. Podľa neho organizáciám nestačí pripraviť iba plán obnovy systémov. Mali by poznať svoje kritické služby, vzájomné závislosti medzi ľuďmi, technológiami a dodávateľmi a vedieť, akú minimálnu úroveň služieb dokážu zachovať počas krízy.
„Riadenie kontinuity činností organizácie (BCM) a odolnosť nevnímam ako dve konkurenčné disciplíny. Naopak, vzájomne sa dopĺňajú a tvoria spoločné kontinuum. BCM je základom odolnosti, umožňuje zvládať bežné narušenia a zabraňuje ich eskalácii do systémovej krízy,“ uviedol Úroda.
Zásadný je podľa neho pohľad na službu od začiatku až do konca, nielen na jednotlivé systémy. „Odolnosť je o tom, byť schopný dodať klientovi službu. V kritickej situácii je potrebné vedieť určiť, čo je naozaj najdôležitejšie a najkritickejšie, čo klient potrebuje mať dostupné,“ priblížil.
Schopnosť reagovať na nečakané udalosti pomáhajú preverovať realistické krízové scenáre, testy obnovy aj takzvané tabletop cvičenia, pri ktorých si organizácie simulujú rozhodovanie a postupy počas krízových situácií. Úroda zároveň poukázal na význam európskeho nariadenia DORA, najmä pri mapovaní kritických funkcií, riadení tretích strán a testovaní digitálnej odolnosti.
Praktické skúsenosti namiesto teórie
V paneli o odolnosti diskutovali aj Gabriela Laluhová z Bratislavskej vodárenskej spoločnosti, Martin Senčák z Národného bezpečnostného úradu, Michal Srnec z Aliter Technologies, Juraj Turský z AERO Vodochody AEROSPACE a Michal Vetrík zo Schaeffleru.
Konferencia ponúkla aj praktické tréningy. Dva workshopy, ktoré sa uskutočnili 12. novembra, sa zamerali na konkrétne výzvy kybernetickej bezpečnosti. Prvý bol venovaný identifikácii aktív, analýze rizík a návrhu bezpečnostných opatrení v súlade s požiadavkami kybernetickej bezpečnosti. Druhý workshop sa sústredil na špecifické otázky kybernetickej bezpečnosti a riadenie zraniteľností vo výrobných prevádzkach, teda v prostredí prevádzkových technológií (OT).
„Umelá inteligencia mení pravidlá hry rýchlejšie, než na ne mnohé organizácie dokážu reagovať. A práve preto dnes potrebujeme nielen nové technológie, ale predovšetkým ľudí, ktorí dokážu premýšľať v súvislostiach, prijímať zodpovedné rozhodnutia a spolupracovať naprieč organizáciami. Na Qubite vidíme, koľko odbornosti, energie a odhodlania je v našej komunite. Verím, že práve prepájanie týchto ľudí a otvorené zdieľanie skúseností nám pomôže budovať bezpečnejšie a odolnejšie prostredie pre nás všetkých,“ vysvetľuje Mária Krahulecová, spoluzakladateľka konferencie o kybernetickej bezpečnosti Qubit Conference®.
Audítor kybernetickej bezpečnosti roka 2026
Súčasťou konferencie bolo aj vyhlásenie ocenenia Audítor kybernetickej bezpečnosti roka 2026, ktorého cieľom je vyzdvihnúť odborníkov prispievajúcich k zvyšovaniu úrovne kybernetickej bezpečnosti a zdieľaniu dobrej praxe. Ocenenie si prevzala Eva Hlušková, ktorá zdôraznila, že audit by nemal byť vnímaný iba ako kontrola, ale predovšetkým ako nástroj, ktorý organizáciám pomáha identifikovať slabé miesta a zvyšovať ich odolnosť.
„Audit by mal byť hlavne chápaný ako pomoc organizáciám. Keď robím školenia, ktoré sa týkajú výkonu auditu, tak väčšinou rozprávam o rozdiele medzi auditom a kontrolou. Audit by mal prinášať pridanú hodnotu. To znamená, že ako audítori prichádzame do organizácií, definujeme síce nejaké nezhody alebo zistenia, ale vždy sa snažím vysvetliť organizácii, že je to pridaná hodnota, ktorú my im ako audítori dávame a ktorú vkladáme do auditu,“ uviedla Hlušková. Podľa nej je dôležité, aby organizácie vnímali zistenia z auditu ako príležitosť na zlepšenie a predchádzanie budúcim rizikám. „Audit im ukáže ich slabé stránky, ktoré by pre nich v budúcnosti mohli znamenať riziko, kybernetickej bezpečnosti, informačnej bezpečnosti alebo aj reputačné. A tým, že v organizácii vykonáme audit a poukážeme na tieto slabé stránky, tak organizácie si dokážu tieto riziká ošetriť. Tým pádom sa stanú lepší, stanú sa odolnejší. A tým bude v organizácii kybernetická a informačná bezpečnosť stabilnejšia.“
Qubit Conference® Slovakia 2026 sa uskutočnila 11. – 12. novembra 2026 v Jasnej. Ďalšia Qubit Conference® Prague je naplánovaná na 17. – 19. mája 2027 v Prahe.


Podobné články

18. novembra 2026
6m
Sony Future Filmmaker Awards: Predstavenie poroty pre rok 2027

18. novembra 2026
6m
Vianočka trochu inak: Pistáciovo-kardamómový pletenec podľa Šimona Kána

17. novembra 2026
5m
Šport, zdravie alebo štýl? Black Friday od Huawei má riešenie pre každého
17. novembra 2026
12m